
我们的安全承诺
您的金融数据值得最好的保护。以下是我们的保障方式。
“在 BankSync,我们对金融数据安全采取以 Boundary 为先的方式:默认直通,仅为您启用的功能存储数据,并在数据位于我们控制的系统中时悉心保护。”
Penny 正在巡查边界
我们的 8 项安全措施

默认直通
数据流向您的目的地;我们只存储功能所需的数据。

只读访问
我们绝不能转移资金、更改设置或进行交易。

受监管的开放银行
CDR、PSD2、OBIE 和经银行批准的 API。不共享登录凭据。

端到端加密
传输中使用 TLS 1.2+,静态存储使用 AES-256,账户启用 MFA。
默认直通
BankSync 的设计目的是将已授权的金融数据从提供商转移到您选择的目的地。默认情况下,完整的银行数据集只做临时处理。只有当您启用的功能需要存储(例如未来的 BankSync Tables 功能或其他托管目的地),或出于支持、安全、合规、备份或法律要求时,我们才会保留金融数据。
这意味着:我们尽量减少 BankSync Boundary 内的数据,以与平台其他部分相同的安全标准保护已存储的功能数据,并将客户目的地和独立提供商视为拥有各自控制措施的独立环境。
企业级数据提供商
BankSync 通过各地区受监管的开放银行和金融数据提供商进行连接,并满足这些提供商要求的安全标准。
银行级加密
安全技术栈
定期安全审计
严格只读访问
BankSync 只能读取您的金融数据,绝不会修改。我们无法:
- 转移资金或发起转账
- 更改账户设置或密码
- 使用投资交易功能
- 申请金融产品
这种只读方式是一项基础安全特性,即使在最坏的情况下也能保护您的账户。
全球 Open Banking 标准
我们支持多个地区受监管的开放银行标准,让您无需共享登录凭据即可连接银行。开放银行使用经银行批准的 API 而非密码,是目前最安全的连接方式。
🇺🇸 美国和加拿大
🇬🇧 英国和 🇪🇺 欧洲
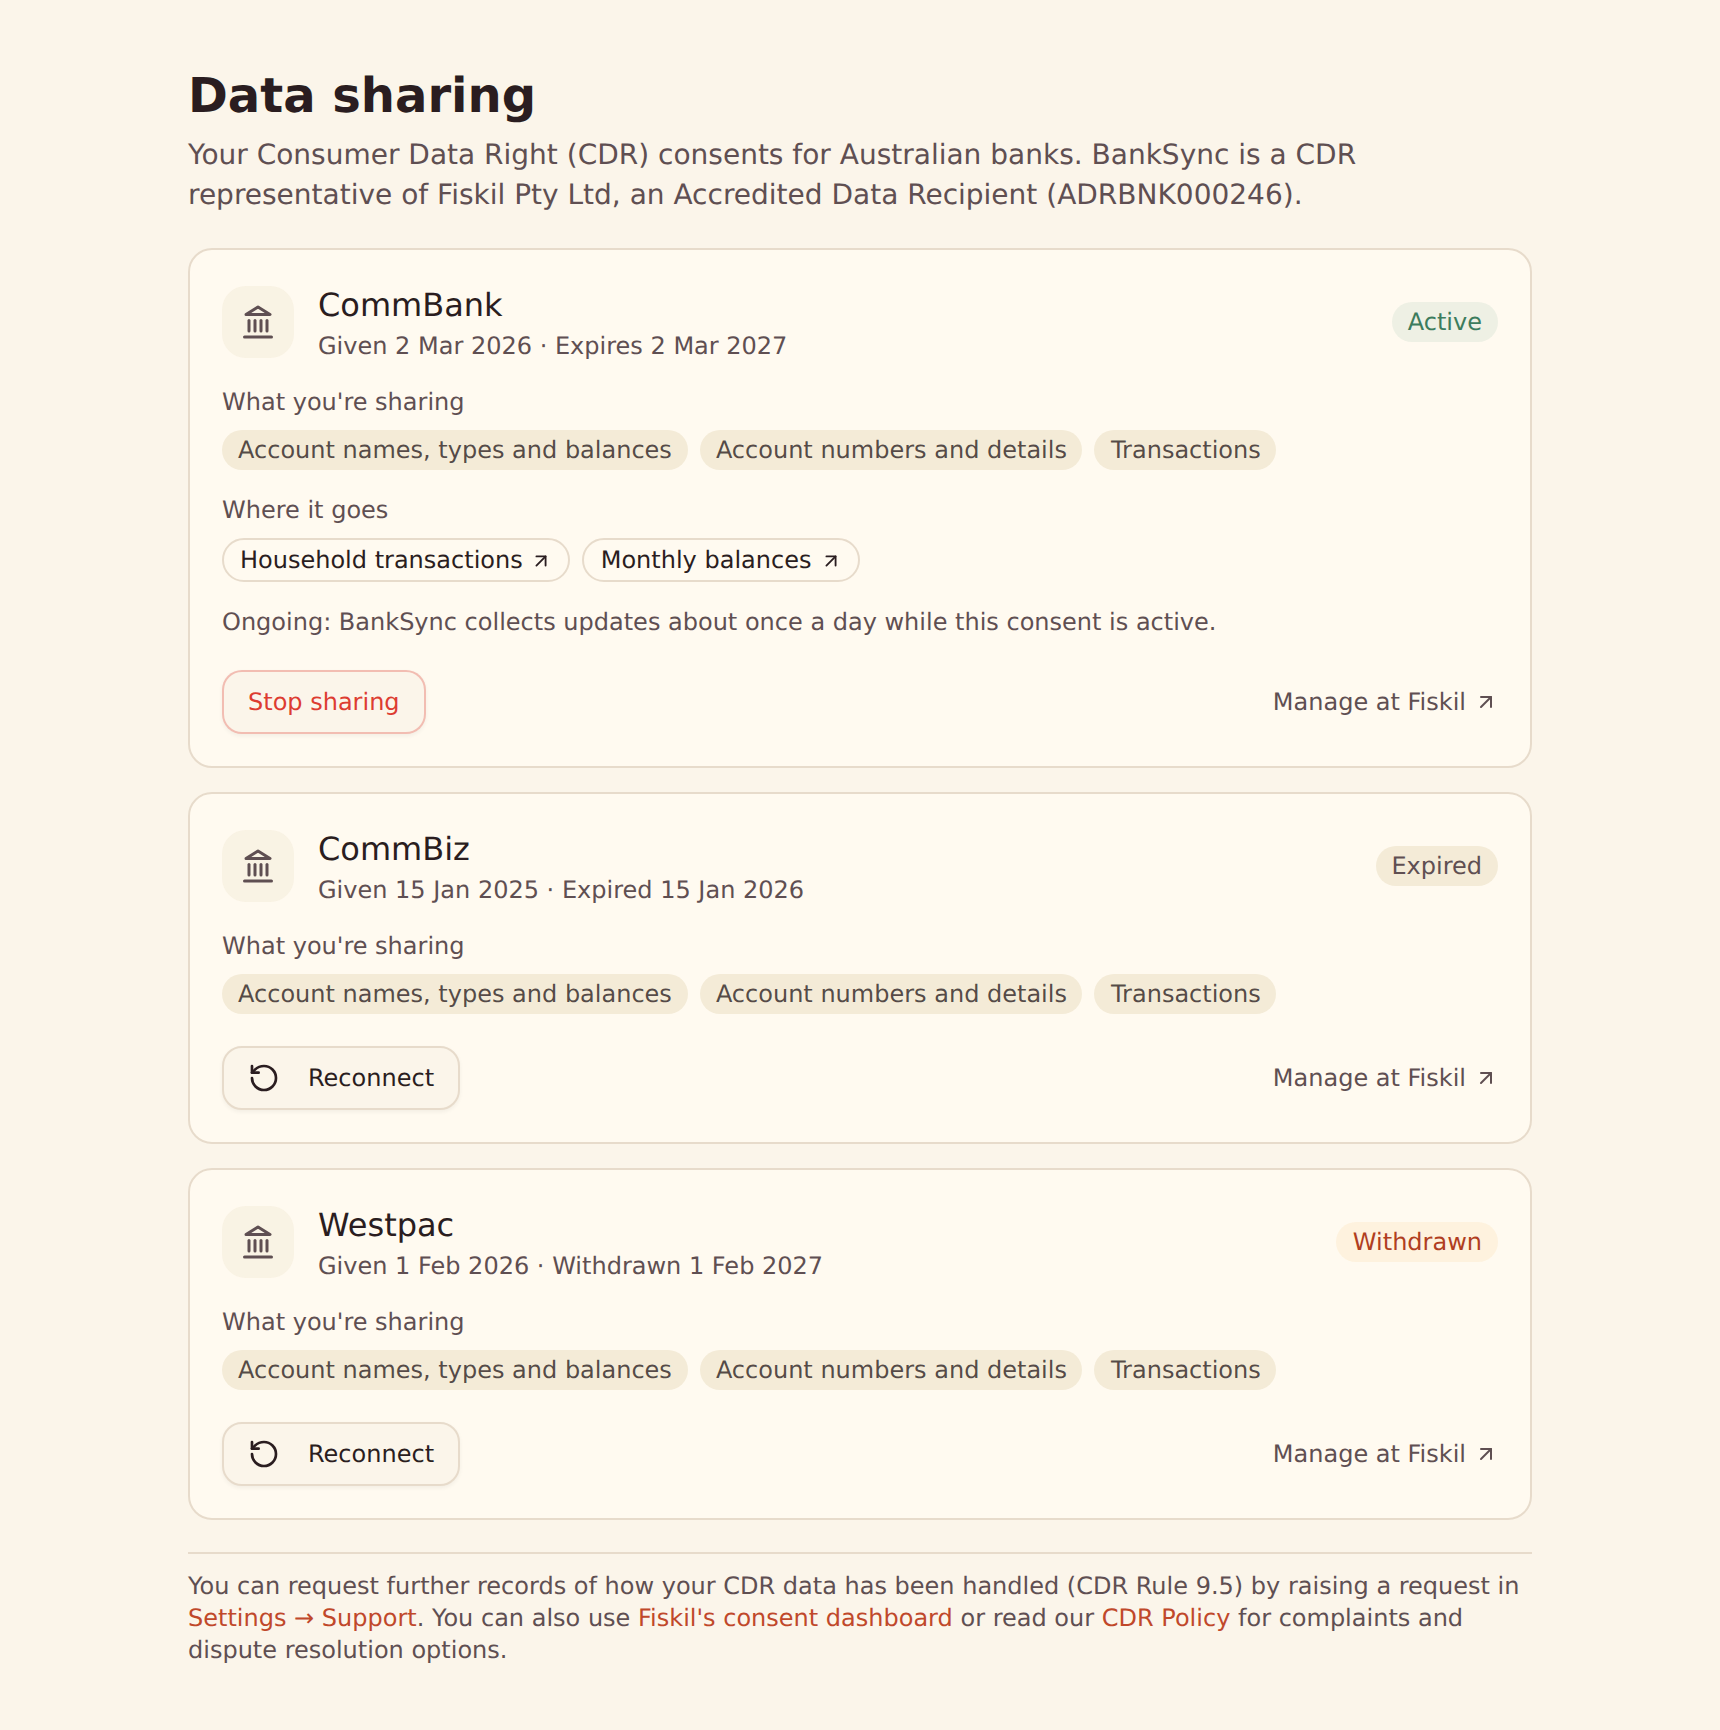
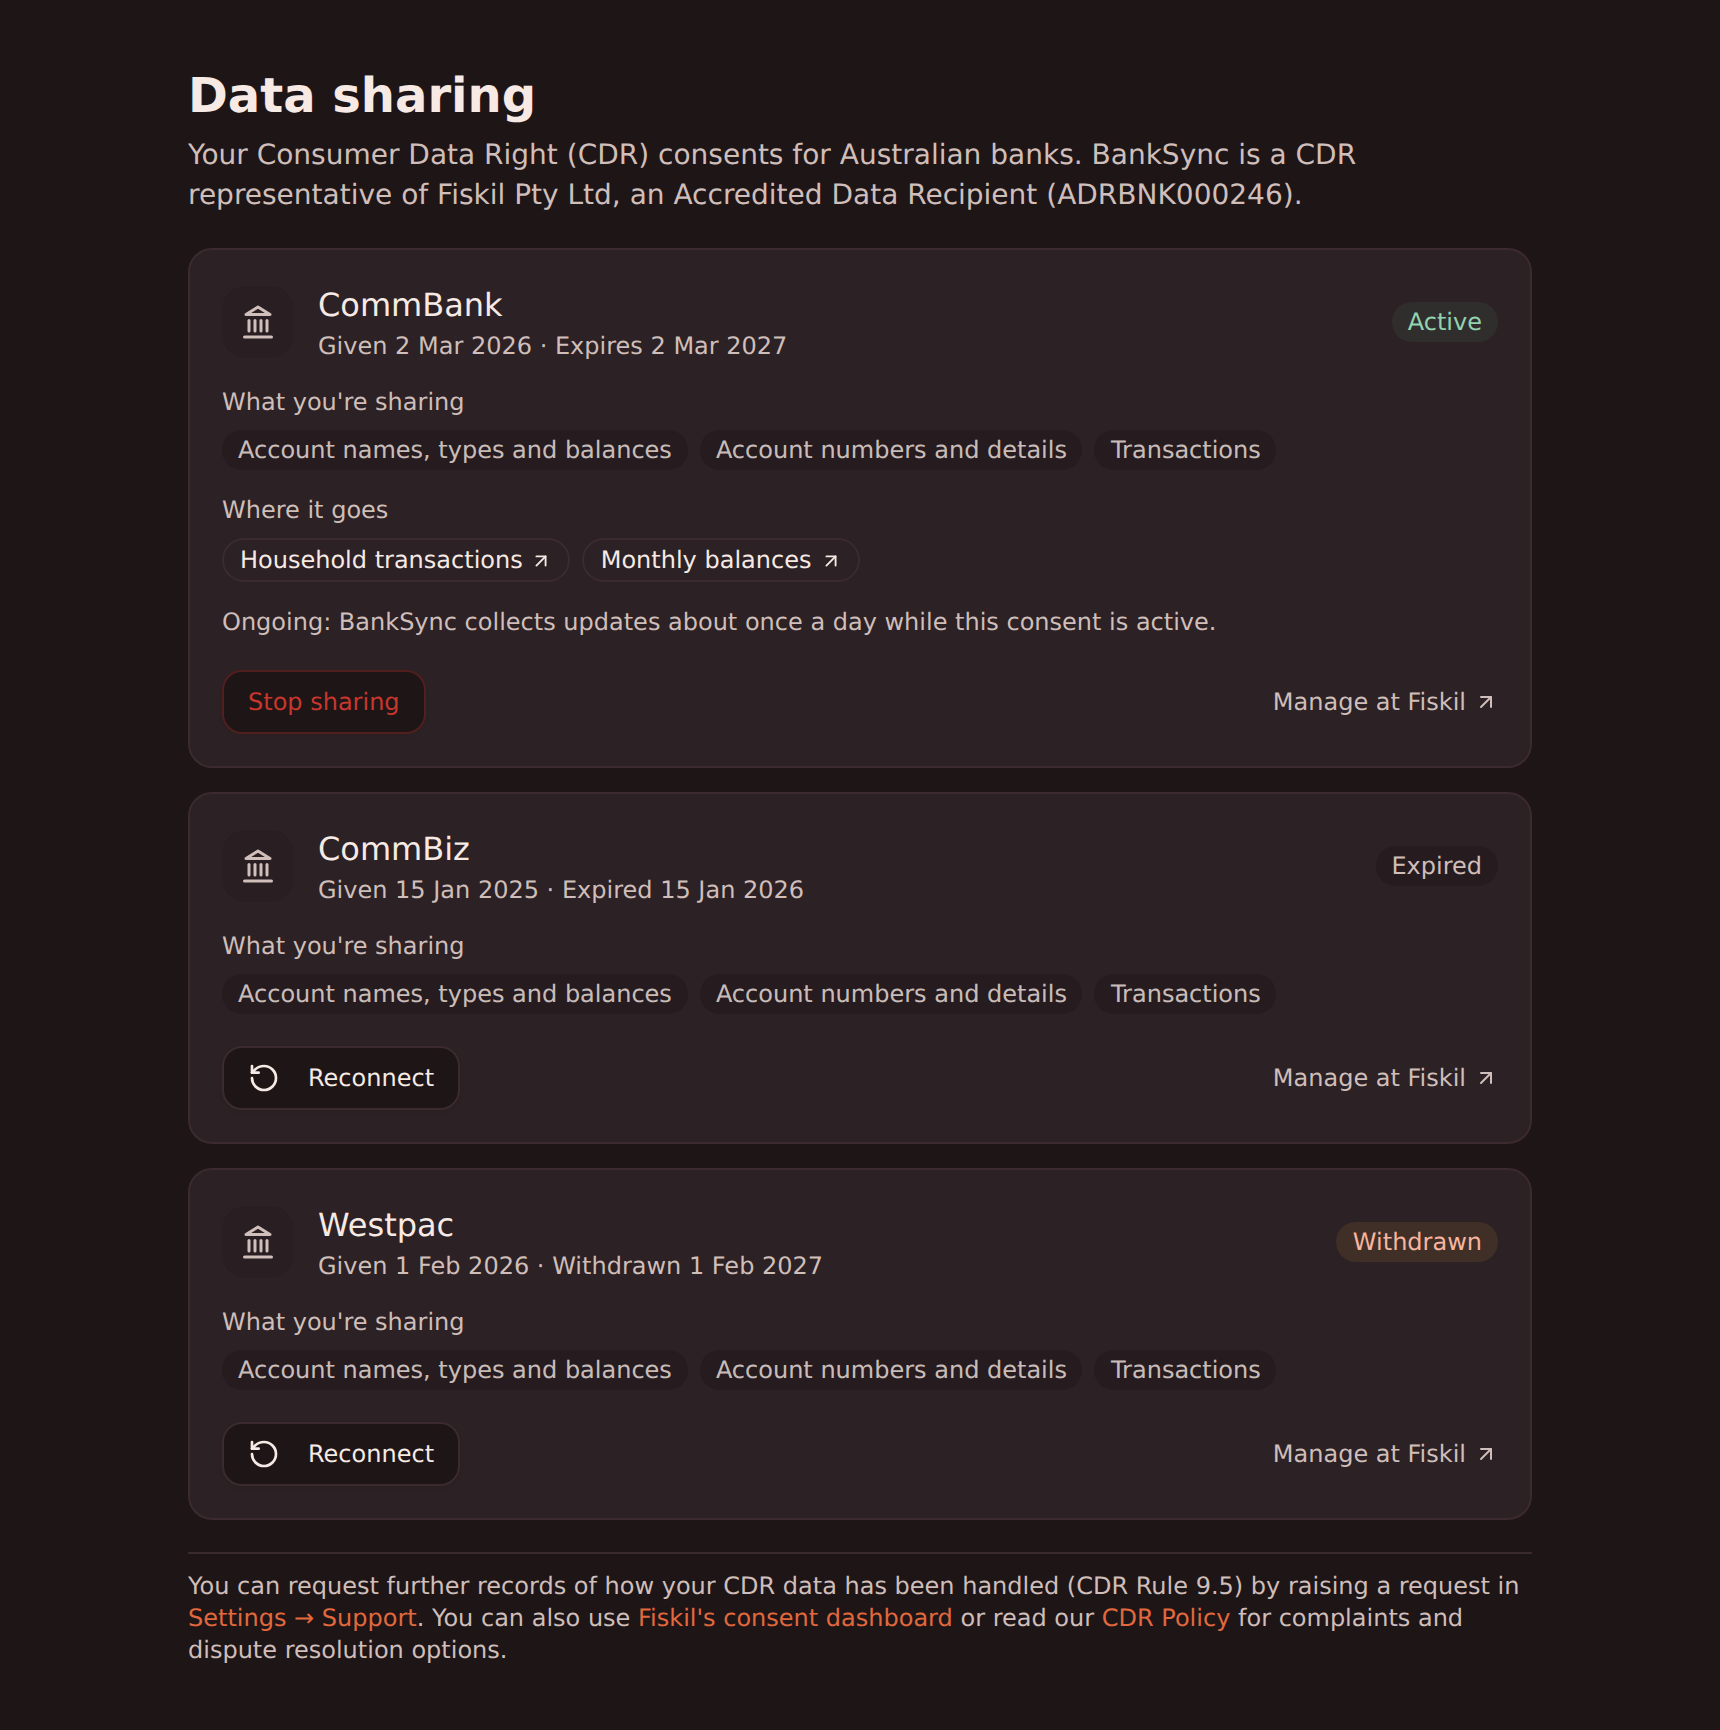
🇦🇺 澳大利亚
临时数据架构
对于直通式同步,金融数据在短时运行的工作环境中处理,并转发到您配置的目的地。对于托管功能(包括未来的 BankSync Tables),已存储的金融数据会保留在 BankSync Boundary 内,直到您将其导出、共享、同步或以其他方式发送到别处。
技术细节:从银行获取的直通数据会经过一个短时运行的同步工作流步骤,工作流引擎仅在该次运行期间为其设置检查点,转发到目的地后不会保留。已存储的功能数据、运营元数据、加密令牌、日志和备份均按照我们的访问控制和保留规范处理。
BankSync 还会保留运营元数据,例如数据源配置、同步时间戳和错误日志,以便服务能够运行、恢复、审计并为您的账户提供支持。
传输加密与静态加密
您的银行、BankSync 与目的地工具(例如 Notion)之间的所有通信均使用业界标准的 TLS(传输层安全)协议加密。存储在 BankSync Boundary 内的数据会进行静态加密。
技术细节:我们对所有数据传输使用 256 位 AES 加密和 TLS 1.2+,与全球主要金融机构采用的安全标准相同。
强身份验证
BankSync 采用安全的身份验证方式,并支持多重身份验证(MFA),确保只有获得授权的用户才能访问您的 BankSync 账户和配置连接。
两步验证使用身份验证器应用生成的验证码,从不使用短信。开启时,您需要保存一个恢复密钥,以便在手机丢失时登录。BankSync 从不存储该密钥。
每当两步验证被开启或关闭、恢复密钥被使用,或我们的支持团队将其重置时,我们都会给您发送电子邮件,并在“Settings, Security”中列出这些活动,因此任何不是您本人做出的更改都不会被忽视。
我们建议为您的 BankSync 账户开启两步验证,以增加一层安全保护。
我们的业务是您,而不是您的数据
BankSync 的商业模式很简单:我们按服务收取订阅费,而不是靠您的数据盈利。在 BankSync Boundary 内,我们不出售您的银行数据,不将其用于广告或数据中介,不为第三方独立的商业利用而披露可识别的银行数据,也不使用客户银行数据训练 AI 或机器学习模型。
您是我们的客户,而不是我们的产品。我们的成功取决于提供安全、可靠、值得您托付金融连接的服务。
取消订阅后会发生什么?
- ✓
所有数据仍保留在您的工具中:之前同步到 Notion 或其他目的地的数据都会完整保留,并由您掌控。
- ✓
断开银行连接:我们会立即断开与您的金融机构的连接,终止所有数据访问。
- ✓
我们会删除您的账户:您的 BankSync 账户数据会从活动系统中移除,但需遵守备份、法律、合规、安全、计费和争议保留方面的要求。
您可以随时联系我们的支持团队,要求彻底删除您的账户和数据。