
हमारा सुरक्षा वादा
आपका वित्तीय डेटा सबसे अच्छी सुरक्षा का हक़दार है। हम इसे कैसे सुनिश्चित करते हैं, यह रहा।
“BankSync में हम वित्तीय डेटा की सुरक्षा के लिए Boundary-प्रथम तरीका अपनाते हैं: डिफ़ॉल्ट रूप से पास-थ्रू, संग्रहण केवल उन फ़ीचर के लिए जिन्हें आप चालू करते हैं, और हमारे नियंत्रण वाले सिस्टम के भीतर रहते हुए सावधानी से सुरक्षा।”
Penny बाड़ की जाँच करती है
सुरक्षा के हमारे 8 सिद्धांत

डिफ़ॉल्ट रूप से पास-थ्रू
डेटा आपके डेस्टिनेशन तक जाता है; हम केवल वही रखते हैं जो किसी फ़ीचर को चाहिए।

रीड-ओनली पहुँच
हम कभी पैसे नहीं भेज सकते, सेटिंग नहीं बदल सकते या ट्रेड नहीं कर सकते।

विनियमित ओपन बैंकिंग
CDR, PSD2, OBIE और बैंक-स्वीकृत API। कोई साझा लॉगिन नहीं।

शुरू से अंत तक एन्क्रिप्टेड
ट्रांज़िट में TLS 1.2+, संग्रहण में AES-256, आपके अकाउंट पर MFA।
डिफ़ॉल्ट रूप से पास-थ्रू
BankSync को अधिकृत वित्तीय डेटा आपके प्रदाता से आपके चुने हुए डेस्टिनेशन तक ले जाने के लिए बनाया गया है। डिफ़ॉल्ट रूप से पूरे बैंकिंग डेटासेट अस्थायी रूप से प्रोसेस होते हैं। हम वित्तीय डेटा केवल तब रखते हैं जब आपके चालू किए गए किसी फ़ीचर को संग्रहण की ज़रूरत हो, जैसे भविष्य का BankSync Tables फ़ीचर या कोई अन्य प्रबंधित डेस्टिनेशन, या जब सहायता, सुरक्षा, अनुपालन, बैकअप या कानूनी आवश्यकताओं के लिए ज़रूरी हो।
इसका मतलब: हम BankSync Boundary के भीतर कम से कम डेटा रखते हैं, संग्रहीत फ़ीचर डेटा को उसी सुरक्षा अनुशासन से बचाते हैं जो हमारे बाकी प्लेटफ़ॉर्म पर लागू है, और ग्राहकों के डेस्टिनेशन और स्वतंत्र प्रदाताओं को उनके अपने नियंत्रणों वाले अलग परिवेश मानते हैं।
एंटरप्राइज़-स्तरीय डेटा प्रदाता
BankSync हर क्षेत्र में विनियमित ओपन बैंकिंग और वित्तीय डेटा प्रदाताओं के ज़रिए कनेक्ट होता है, और उनके द्वारा अपेक्षित सुरक्षा मानकों को पूरा करता है।
बैंक-स्तरीय एन्क्रिप्शन
सुरक्षित स्टैक
नियमित सुरक्षा ऑडिट
पूरी तरह रीड-ओनली पहुँच
BankSync आपका वित्तीय डेटा केवल पढ़ सकता है, उसे कभी बदल नहीं सकता। हम ये नहीं कर सकते:
- पैसे भेजना या ट्रांसफ़र शुरू करना
- खाते की सेटिंग या पासवर्ड बदलना
- निवेश ट्रेडिंग फ़ीचर इस्तेमाल करना
- वित्तीय प्रोडक्ट के लिए आवेदन करना
यह रीड-ओनली तरीका एक बुनियादी सुरक्षा फ़ीचर है जो सबसे बुरी स्थिति में भी आपके खातों की रक्षा करता है।
वैश्विक Open Banking मानक
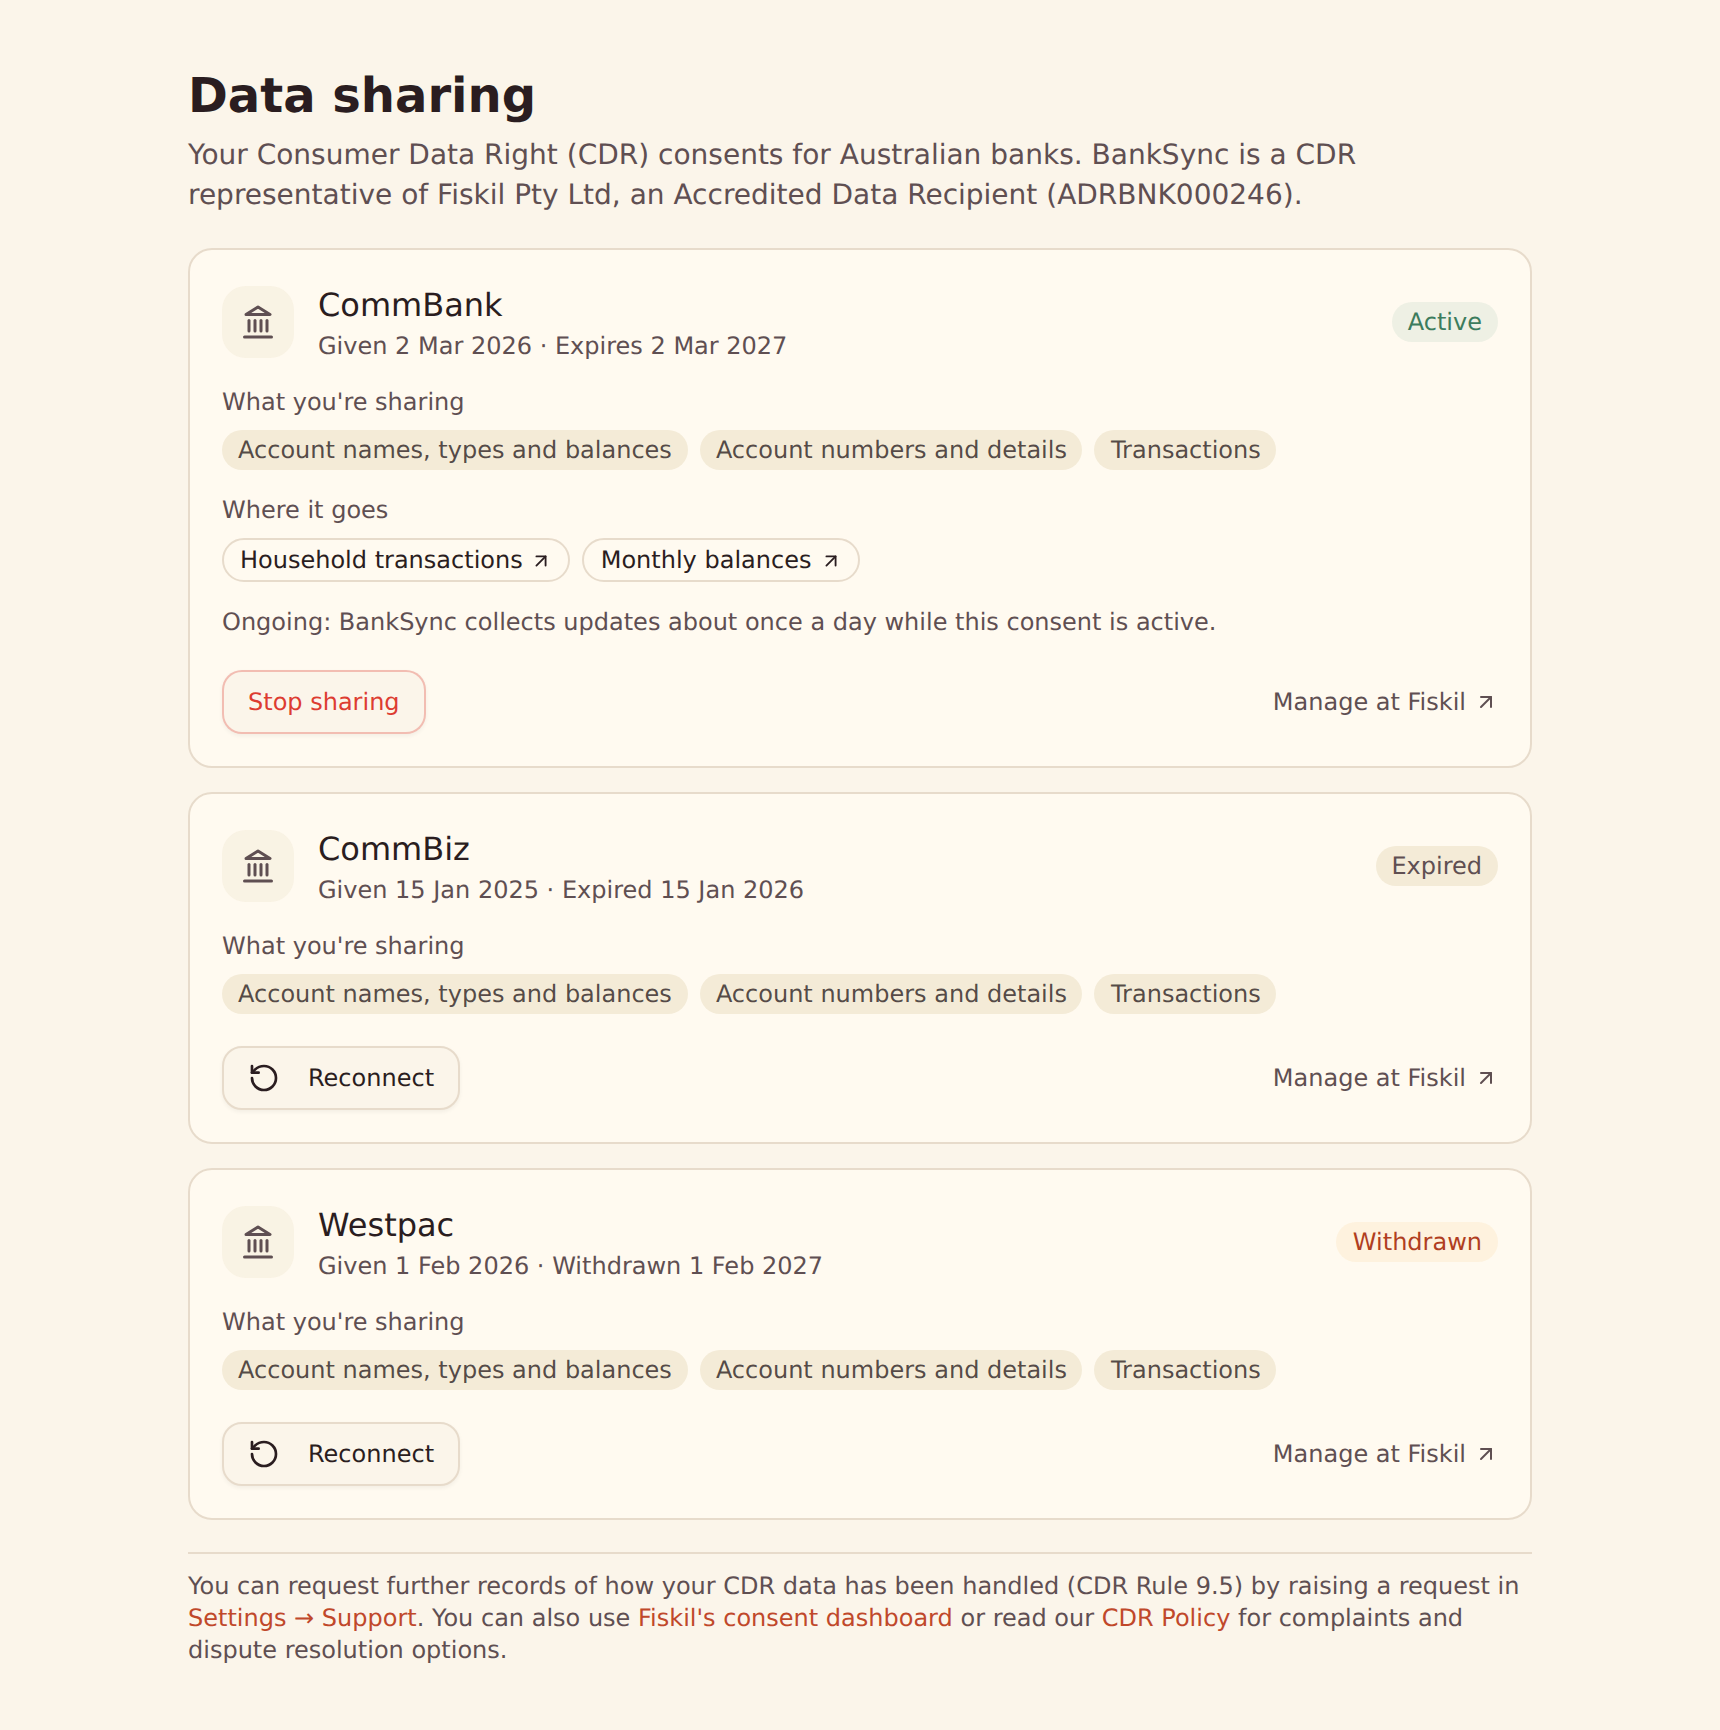
हम कई क्षेत्रों में विनियमित ओपन बैंकिंग मानकों को सपोर्ट करते हैं, ताकि आप लॉगिन क्रेडेंशियल साझा किए बिना अपना बैंक जोड़ सकें। ओपन बैंकिंग पासवर्ड की जगह बैंक-स्वीकृत API इस्तेमाल करती है, जो उपलब्ध सबसे सुरक्षित कनेक्शन तरीका है।
🇺🇸 संयुक्त राज्य अमेरिका और कनाडा
🇬🇧 यूनाइटेड किंगडम और 🇪🇺 यूरोप
🇦🇺 ऑस्ट्रेलिया
अस्थायी डेटा आर्किटेक्चर
पास-थ्रू सिंक में वित्तीय डेटा अल्पकालिक वर्कर परिवेश में प्रोसेस होता है और आपके कॉन्फ़िगर किए गए डेस्टिनेशन पर भेज दिया जाता है। प्रबंधित फ़ीचर में, भविष्य के BankSync Tables सहित, संग्रहीत वित्तीय डेटा BankSync Boundary के भीतर तब तक रहता है जब तक आप उसे एक्सपोर्ट, साझा, सिंक या किसी और तरह कहीं और नहीं भेजते।
तकनीकी विवरण: आपके बैंक से प्राप्त पास-थ्रू डेटा एक अल्पकालिक सिंक वर्कफ़्लो चरण से गुज़रता है, वर्कफ़्लो इंजन उसे केवल उसी रन की अवधि के लिए चेकपॉइंट करता है, और डेस्टिनेशन पर भेजने के बाद उसे रखा नहीं जाता। संग्रहीत फ़ीचर डेटा, ऑपरेशनल मेटाडेटा, एन्क्रिप्टेड टोकन, लॉग और बैकअप हमारे एक्सेस नियंत्रणों और डेटा-संरक्षण प्रक्रियाओं के तहत संभाले जाते हैं।
BankSync फ़ीड कॉन्फ़िगरेशन, सिंक टाइमस्टैम्प और एरर लॉग जैसा ऑपरेशनल मेटाडेटा भी रखता है, ताकि सेवा चल सके, रिकवर हो सके, उसका ऑडिट हो सके और आपके अकाउंट को सहायता मिल सके।
ट्रांज़िट में और संग्रहण में एन्क्रिप्शन
आपके बैंक, BankSync और आपके डेस्टिनेशन टूल (जैसे Notion) के बीच हर संचार उद्योग-मानक TLS (Transport Layer Security) प्रोटोकॉल से एन्क्रिप्ट होता है। BankSync Boundary के भीतर संग्रहीत डेटा संग्रहण में भी एन्क्रिप्ट रहता है।
तकनीकी विवरण: हम सारे डेटा ट्रांसमिशन के लिए 256-बिट AES एन्क्रिप्शन और TLS 1.2+ इस्तेमाल करते हैं – वही सुरक्षा मानक जो दुनिया भर के बड़े वित्तीय संस्थान इस्तेमाल करते हैं।
मज़बूत प्रमाणीकरण
BankSync सुरक्षित प्रमाणीकरण तरीकों का उपयोग करता है और मल्टी-फ़ैक्टर ऑथेंटिकेशन (MFA) को सपोर्ट करता है, ताकि केवल अधिकृत उपयोगकर्ता ही आपके BankSync अकाउंट तक पहुँच सकें और कनेक्शन कॉन्फ़िगर कर सकें।
टू-स्टेप वेरिफ़िकेशन ऑथेंटिकेटर ऐप के कोड इस्तेमाल करता है, SMS कभी नहीं। इसे चालू करते समय आप एक रिकवरी कुंजी सेव करते हैं, जिससे फ़ोन खो जाने पर भी आप साइन इन कर सकें। BankSync उसे कभी संग्रहीत नहीं करता।
जब भी टू-स्टेप वेरिफ़िकेशन चालू या बंद हो, कोई रिकवरी कुंजी इस्तेमाल हो, या हमारी सहायता टीम उसे रीसेट करे, हम आपको ईमेल करते हैं, और Settings, Security में वह गतिविधि दिखती है, ताकि आपके बिना किया गया कोई बदलाव कभी अनदेखा न रहे।
सुरक्षा की एक अतिरिक्त परत के लिए हम आपके BankSync अकाउंट पर टू-स्टेप वेरिफ़िकेशन चालू करने की सलाह देते हैं।
हमारा बिज़नेस आप हैं, आपका डेटा नहीं
BankSync का बिज़नेस मॉडल सीधा है: हम अपनी सेवा के लिए सदस्यता शुल्क लेते हैं, आपके डेटा के लिए नहीं। BankSync Boundary के भीतर हम आपका बैंकिंग डेटा नहीं बेचते, उसे विज्ञापन या डेटा ब्रोकरेज के लिए इस्तेमाल नहीं करते, पहचान योग्य बैंकिंग डेटा किसी दूसरे पक्ष के स्वतंत्र व्यावसायिक उपयोग के लिए साझा नहीं करते, और ग्राहकों के बैंकिंग डेटा से AI या मशीन-लर्निंग मॉडल को ट्रेन नहीं करते।
आप हमारे ग्राहक हैं, हमारा प्रोडक्ट नहीं। हमारी सफलता एक सुरक्षित, भरोसेमंद सेवा देने पर निर्भर है, जिसे आप अपने वित्तीय कनेक्शन सौंप सकें।
रद्द करने पर क्या होता है?
- ✓
आपका सारा डेटा आपके टूल में रहता है: Notion या अन्य डेस्टिनेशन में पहले सिंक किया गया डेटा ज्यों का त्यों और आपके नियंत्रण में रहता है।
- ✓
बैंक कनेक्शन काट दिए जाते हैं: हम आपके वित्तीय संस्थानों से तुरंत डिस्कनेक्ट कर देते हैं, जिससे डेटा की हर पहुँच खत्म हो जाती है।
- ✓
हम आपका अकाउंट हटा देते हैं: आपके BankSync अकाउंट का डेटा सक्रिय सिस्टम से हटा दिया जाता है, जो बैकअप, कानूनी, अनुपालन, सुरक्षा, बिलिंग और विवाद से जुड़ी डेटा-संरक्षण आवश्यकताओं के अधीन है।
आप हमारी सहायता टीम से संपर्क करके कभी भी अपने अकाउंट और डेटा को पूरी तरह हटाने का अनुरोध कर सकते हैं।
डिज़ाइन से सुरक्षित, इरादे से पारदर्शी
सुरक्षा से जुड़े सवालों के लिए संपर्क करेंअपने खाते सुरक्षित रूप से जोड़ने के लिए तैयार हैं?
BankSync के साथ अपना 14 दिन का मुफ़्त ट्रायल शुरू करें और सुरक्षित वित्तीय डेटा सिंकिंग का अनुभव करें।
- बैंक-स्तरीय एन्क्रिप्शन
- रीड-ओनली पहुँच
- Boundary-प्रथम सुरक्षा