
BankSync의 보안 약속
금융 데이터는 최고의 보호를 받아야 해요. 어떻게 보호하는지 알려 드릴게요.
“BankSync는 금융 데이터 보안에 Boundary 우선 방식을 적용해요. 기본적으로 패스스루이고, 고객이 활성화한 기능을 위해서만 저장하며, BankSync가 관리하는 시스템 안에 있는 동안 세심하게 보호해요.”
Penny가 경계선을 점검하는 중
8가지 보안 원칙

기본적으로 패스스루
데이터는 연동 대상으로 이동하고, 기능에 필요한 것만 저장해요.

읽기 전용 접근
자금 이동, 설정 변경, 매매는 절대 할 수 없어요.

규제된 오픈뱅킹
CDR, PSD2, OBIE와 은행이 승인한 API. 로그인 정보를 공유하지 않아요.

엔드투엔드 암호화
전송 중에는 TLS 1.2+, 저장 시에는 AES-256, 계정에는 MFA.
기본적으로 패스스루
BankSync는 승인된 금융 데이터를 제공업체에서 고객이 선택한 연동 대상으로 옮기도록 설계됐어요. 기본적으로 전체 은행 데이터 세트는 일시적으로만 처리돼요. 금융 데이터는 향후 제공될 BankSync Tables 기능이나 다른 관리형 연동 대상처럼 고객이 활성화한 기능에 저장이 필요한 경우, 또는 지원, 보안, 규정 준수, 백업, 법적 요구 사항에 필요한 경우에만 보관해요.
즉, BankSync Boundary 안에 두는 데이터를 최소화하고, 저장된 기능 데이터를 플랫폼의 다른 부분과 같은 보안 원칙으로 보호하며, 고객의 연동 대상과 독립 제공업체는 각자의 통제를 갖춘 별도의 환경으로 취급해요.
엔터프라이즈급 데이터 제공업체
BankSync는 각 지역의 규제를 받는 오픈뱅킹 및 금융 데이터 제공업체를 통해 연결하며, 이들이 요구하는 보안 표준을 충족해요.
은행 수준의 암호화
안전한 기술 스택
정기적인 보안 감사
엄격한 읽기 전용 접근
BankSync는 금융 데이터를 읽기만 할 수 있으며, 절대 수정하지 않아요. BankSync가 할 수 없는 일:
- 자금 이동 또는 이체 시작
- 계좌 설정이나 비밀번호 변경
- 투자 매매 기능 이용
- 금융 상품 신청
이 읽기 전용 방식은 최악의 상황에서도 계좌를 보호하는 기본적인 보안 기능이에요.
글로벌 Open Banking 표준
여러 지역의 규제된 오픈뱅킹 표준을 지원하므로 로그인 정보를 공유하지 않고도 은행을 연결할 수 있어요. 오픈뱅킹은 비밀번호 대신 은행이 승인한 API를 사용하는, 현재 가장 안전한 연결 방식이에요.
🇺🇸 미국 및 캐나다
🇬🇧 영국 및 🇪🇺 유럽
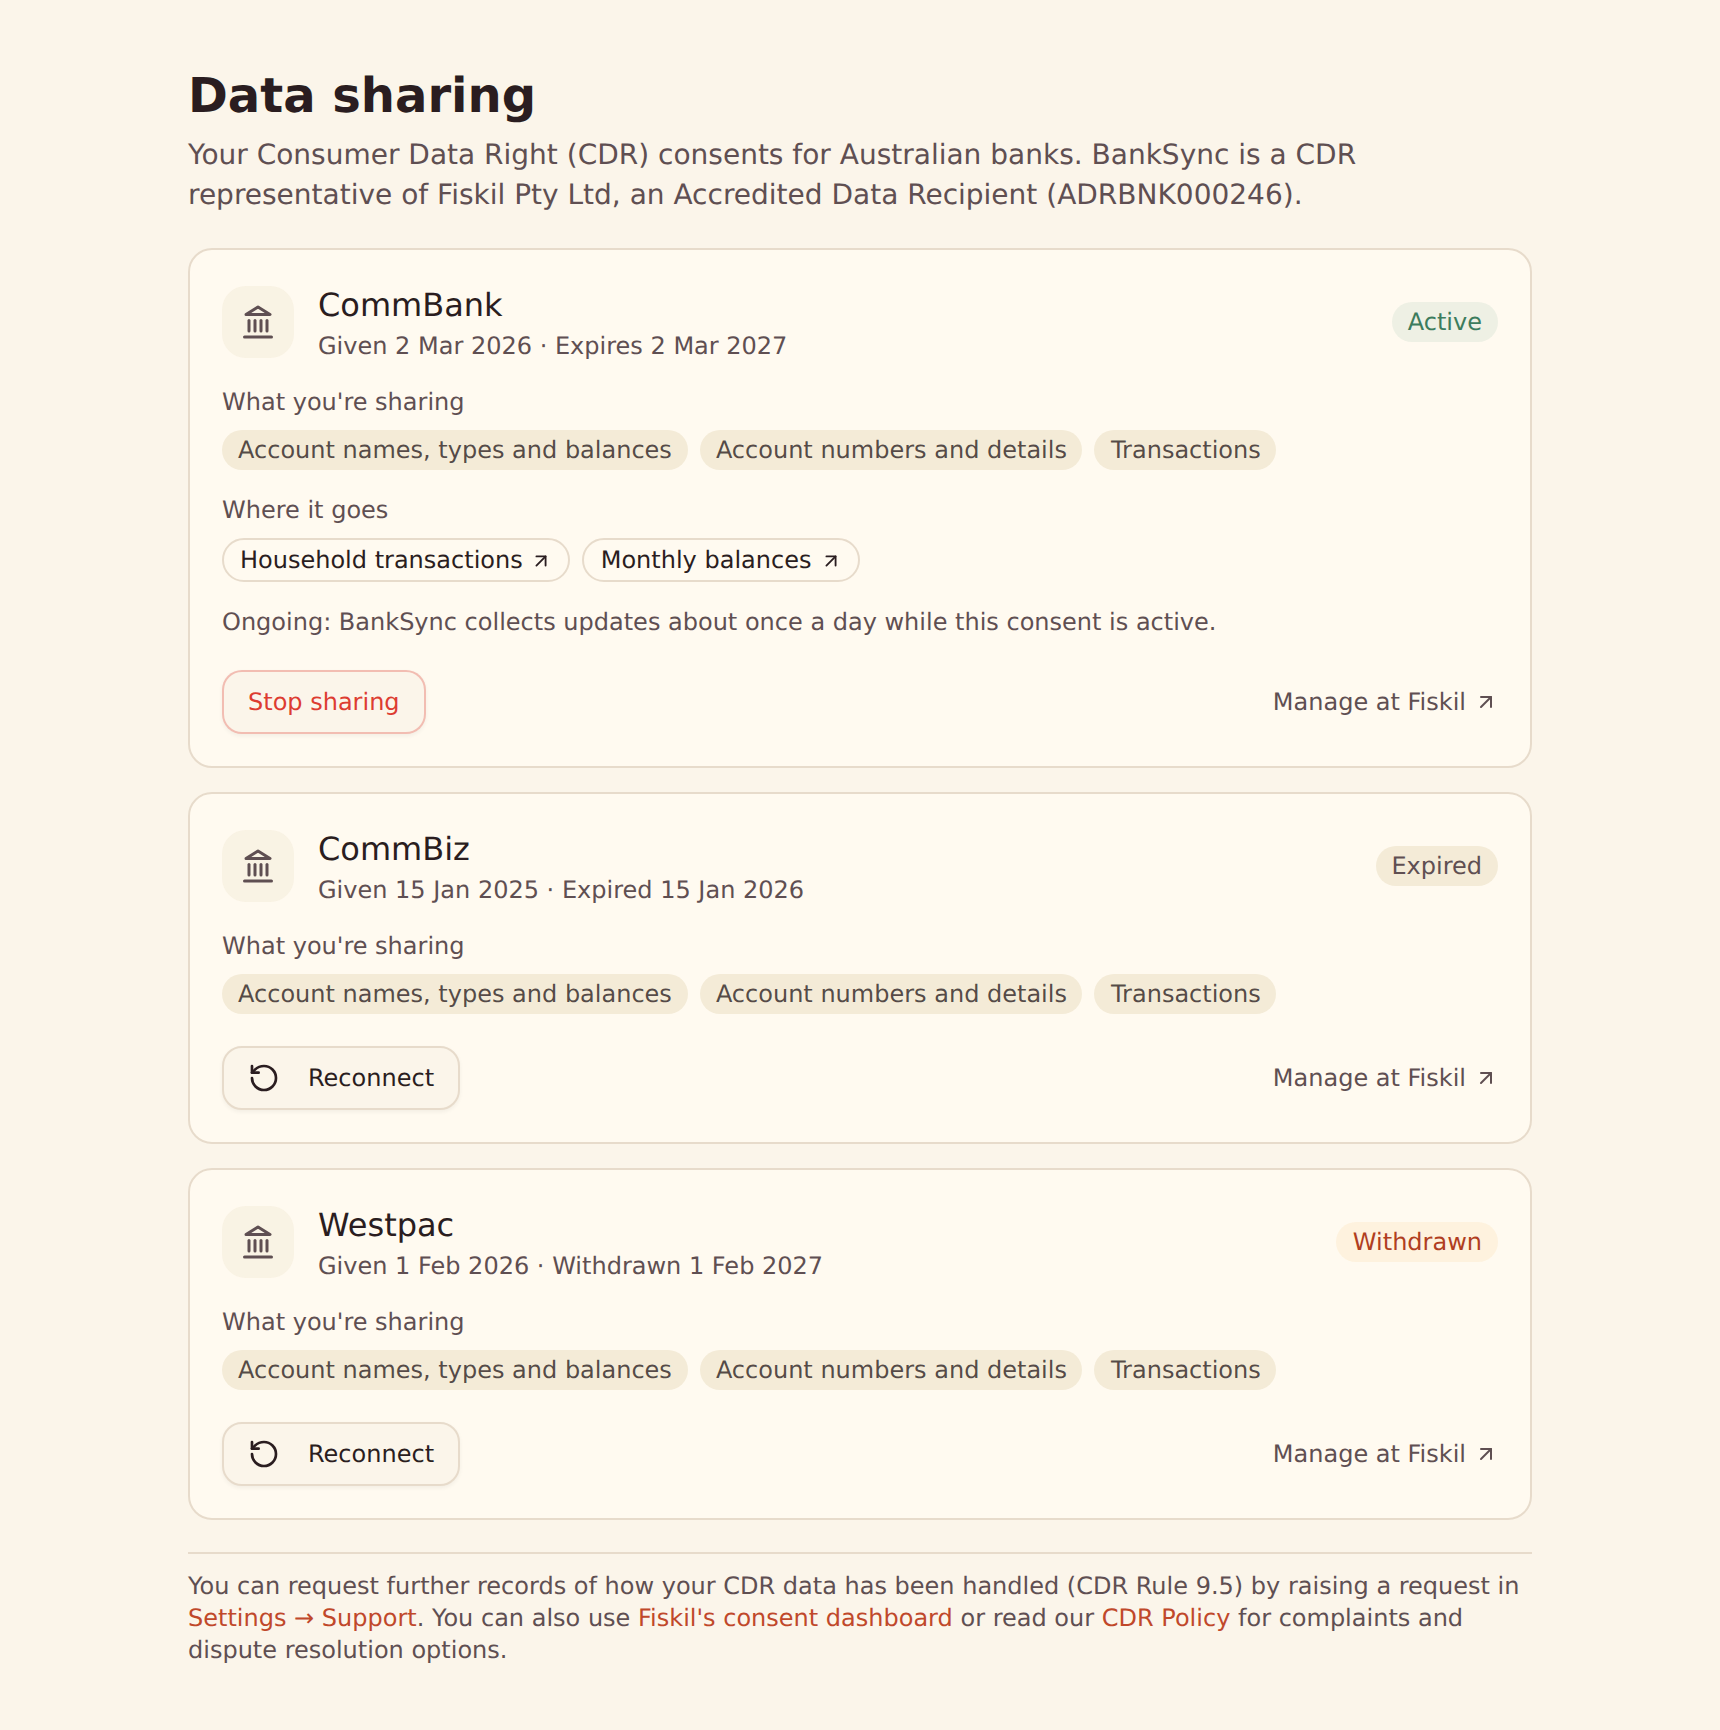
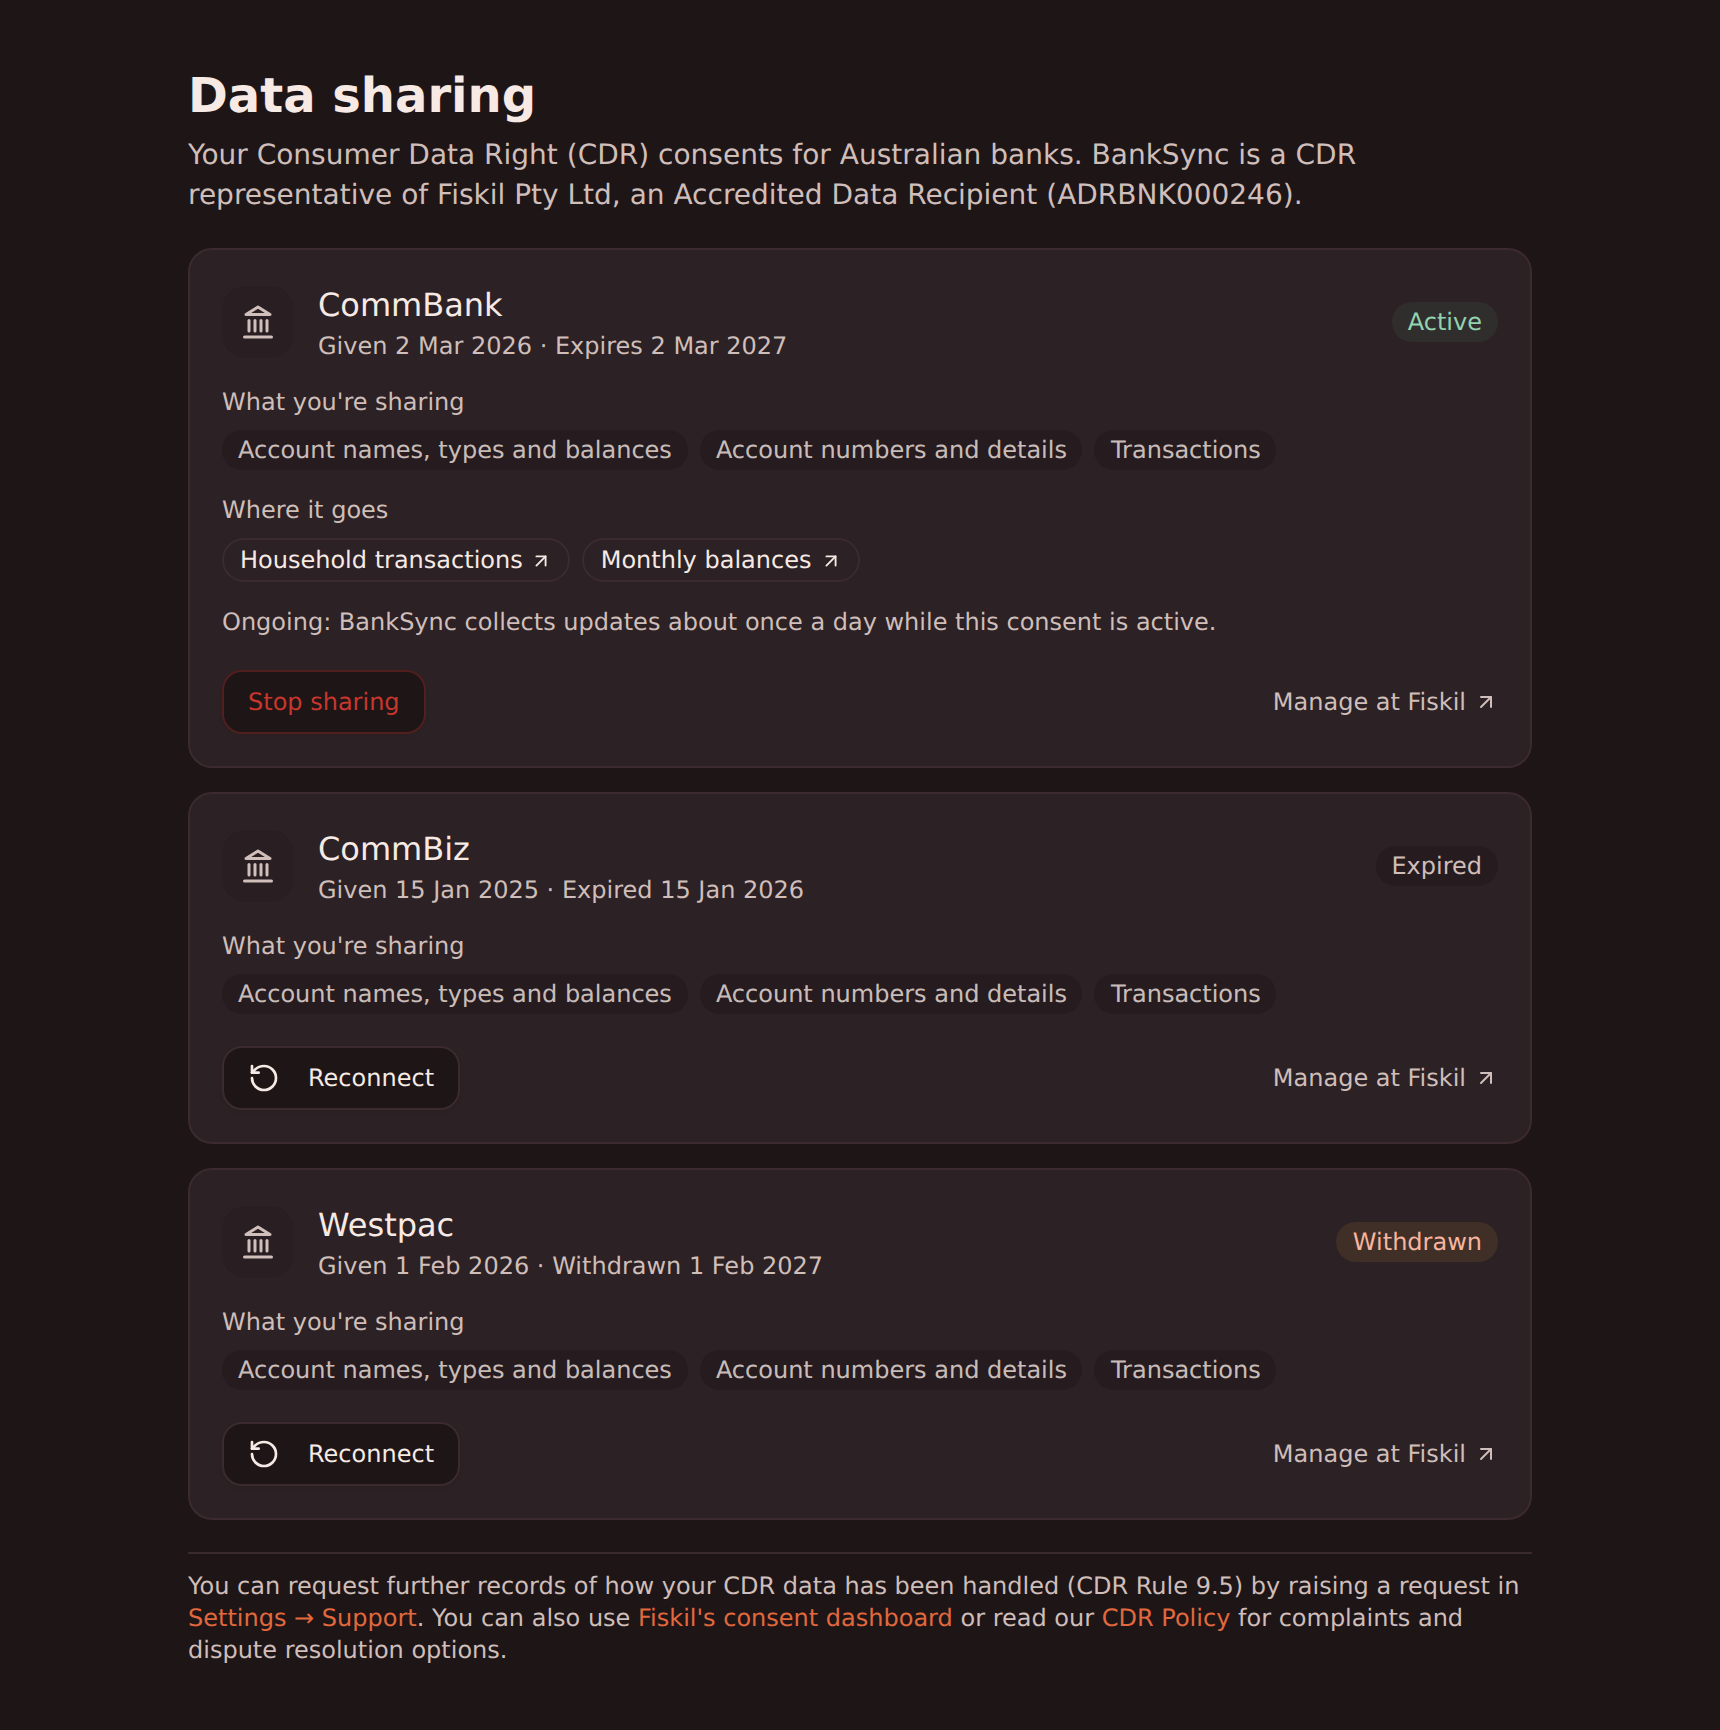
🇦🇺 호주
일시적 데이터 아키텍처
패스스루 동기화에서는 금융 데이터가 짧게 실행되는 워커 환경에서 처리된 후 설정한 연동 대상으로 전달돼요. 향후 제공될 BankSync Tables를 포함한 관리형 기능에서는 저장된 금융 데이터가 내보내기, 공유, 동기화 등으로 다른 곳에 보내기 전까지 BankSync Boundary 안에 남아요.
기술 세부 정보: 은행에서 가져온 패스스루 데이터는 짧게 실행되는 동기화 워크플로 단계를 거치며, 워크플로 엔진이 해당 실행 기간 동안만 체크포인트로 저장하고, 연동 대상으로 전달된 후에는 보관하지 않아요. 저장된 기능 데이터, 운영 메타데이터, 암호화된 토큰, 로그, 백업은 BankSync의 접근 통제와 보관 정책에 따라 처리돼요.
BankSync는 서비스 운영, 복구, 감사, 계정 지원을 위해 피드 설정, 동기화 타임스탬프, 오류 로그 같은 운영 메타데이터도 보관해요.
전송 중 및 저장 시 암호화
은행, BankSync, 연동 대상 도구(예: Notion) 사이의 모든 통신은 업계 표준 TLS(Transport Layer Security) 프로토콜로 암호화돼요. BankSync Boundary 안에 저장된 데이터는 저장 시 암호화돼요.
기술 세부 정보: 모든 데이터 전송에 256비트 AES 암호화와 TLS 1.2+를 사용해요. 전 세계 주요 금융기관이 사용하는 것과 같은 보안 표준이에요.
강력한 인증
BankSync는 안전한 인증 방식을 사용하고 다중 인증(MFA)을 지원해, 권한이 있는 사용자만 BankSync 계정에 접근하고 연결을 설정할 수 있게 해요.
2단계 인증은 SMS가 아닌 인증 앱의 코드를 사용해요. 켤 때 복구 키를 저장해 두면 휴대폰을 잃어버려도 로그인할 수 있어요. BankSync는 이 키를 저장하지 않아요.
2단계 인증이 켜지거나 꺼질 때, 복구 키가 사용될 때, 지원팀이 이를 재설정할 때마다 이메일로 알려 드리고, ‘Settings, Security’에도 해당 활동이 표시돼요. 그래서 내가 하지 않은 변경을 놓치지 않아요.
보안을 한층 더 강화하려면 BankSync 계정에서 2단계 인증을 켜 두는 것을 권장해요.
중요한 건 데이터가 아니라 고객이에요
BankSync의 비즈니스 모델은 간단해요. 데이터가 아니라 서비스에 대해 구독료를 받아요. BankSync Boundary 안에서는 은행 데이터를 판매하지 않고, 광고나 데이터 중개에 사용하지 않으며, 제3자의 독자적인 상업적 이용을 위해 식별 가능한 은행 데이터를 공개하지 않고, 고객 은행 데이터로 AI나 머신러닝 모델을 학습시키지 않아요.
고객은 BankSync의 상품이 아니라 고객이에요. BankSync의 성공은 금융 연결을 믿고 맡길 수 있는 안전하고 신뢰할 수 있는 서비스를 제공하는 데 달려 있어요.
해지하면 어떻게 되나요?
- ✓
모든 데이터는 도구에 그대로 남아요: Notion이나 다른 연동 대상으로 이전에 동기화한 데이터는 그대로 유지되며 직접 관리할 수 있어요.
- ✓
은행 연결이 끊어져요: 금융기관과의 연결을 즉시 해제해 모든 데이터 접근을 종료해요.
- ✓
계정을 삭제해요: BankSync 계정 데이터는 활성 시스템에서 삭제되며, 백업, 법률, 규정 준수, 보안, 결제, 분쟁 대응을 위한 보관 요건을 따라요.
지원팀에 문의하면 언제든지 계정과 데이터의 완전한 삭제를 요청할 수 있어요.
설계부터 안전하게, 선택으로 투명하게
보안 관련 문의하기계좌를 안전하게 연결할 준비가 되셨나요?
BankSync 14일 무료 체험을 시작하고 안전한 금융 데이터 동기화를 경험해 보세요.
- 은행 수준의 암호화
- 읽기 전용 접근
- Boundary 우선 보안